Dernière mise à jour : octobre 2026
En résumé : Le protocole VXLAN (Virtual eXtensible LAN, RFC 7348) achemine des réseaux de couche 2 sur un réseau IP routé en encapsulant des trames Ethernet dans le protocole UDP. Un VTEP (point d'extrémité de tunnel VXLAN) est le périphérique ou le logiciel qui encapsule le trafic à une extrémité du tunnel et le décapsule à l'autre. Le VXLAN prend en charge jusqu’à 16 millions de segments au lieu de 4 096 VLAN. Il est généralement associé au BGP EVPN en tant que plan de contrôle.
Architecture moderne des réseaux de centres de données
Si vous construisez aujourd'hui un réseau de centre de données, vous envisagez très probablement d'utiliser une topologie de réseau telle que spine et leaf, ou une technologie fabric équivalente spécifique à un fournisseur, telle que Juniper QFabric, Arista Converged Cloud Fabric ou Centre de données Nokia Fabric.
Une approche dépendante d’un fournisseur limite vos possibilités de mise à niveau futures aux offres de ce fournisseur et peut compliquer une migration ultérieure. Une technologie indépendante du fournisseur, telle que VXLAN, offre les mêmes services sans ce verrouillage.
Les clients d'aujourd'hui souhaitent disposer d'un réseau qui s'intègre à leur pile logicielle via un cloud privé virtuel (VPC). Ils souhaitent également que les appliances de sécurité et les pare-feu soient intégrés au niveau de la couche réseau sous forme de fonctions réseau virtuelles (VNF). La technologie VXLAN permet de répondre à ces deux besoins de manière indépendante du fournisseur.
Qu'est-ce que VXLAN ?
Traditionnellement, les réseaux des centres de données (ainsi que les entreprises et les campus) s'appuient sur les anciens VLAN et sur des protocoles tels que spanning tree pour assurer la protection contre les défaillances du réseau. Cette façon de procéder ajoute du temps à la gestion des changements de configuration, ralentit le déploiement des services, complique le dépannage et entraîne des coûts d'exploitation élevés. Le fait d'être enfermé dans une architecture réseau obsolète rend également impossible la mise en œuvre de l'automatisation et des services modernes tels que les VPC et les VNF.
Le VXLAN, abréviation de « Virtual eXtensible LAN », a été normalisé dans la RFC 7348 (publiée en 2014) par des ingénieurs de Arista, Cisco, Broadcom et VMWare (entre autres). L’objectif était de remplacer les opérations réseau manuelles, d’étendre davantage les réseaux et de mieux les intégrer à la couche logicielle et serveur. Le VXLAN a fait son apparition pour la première fois sous la forme d’un projet de l’IETF en 2011, et la prise en charge matérielle est arrivée en 2012 avec le chipset Trident 2 de Broadcom, la première puce grand public à offrir une prise en charge matérielle du VTEP VXLAN. Le VXLAN supprime les limites traditionnelles de la couche 2 et permet ainsi la mise en place de réseaux à l’échelle du cloud et l’automatisation.
Comment fonctionne le VXLAN et en quoi diffère-t-il des VLAN traditionnels ?
Les VLAN traditionnels utilisent un en-tête 802.1Q de 12 bits, ce qui limite un réseau à 4 096 VLAN. Le VXLAN, quant à lui, fournit des services via des tunnels encapsulés acheminés sur un réseau IP. Un identifiant unique distingue chaque service, à l’instar d’une balise VLAN. Il s’agit du VNI, également appelé VNID (VXLAN Network Identifier), et son champ de 24 bits permet d’avoir jusqu’à 16 millions de VNI uniques par VXLAN. Cela permet de prendre en charge un nombre bien plus important de services réseau.
En quoi consiste le métier de VTEP ?
Les tunnels VXLAN s'établissent entre des points d'extrémité de tunnel VXLAN (VTEP), qui constituent les “ nœuds périphériques ” d'un tunnel. Un VTEP encapsule le trafic provenant du réseau local (VLAN ou ports) dans le tunnel et le décapsule à l'autre extrémité. Il mappe chaque VLAN local à un VNI du côté du tunnel. Le VTEP encapsule les trames entrantes dans un datagramme UDP et les achemine via un réseau IP standard (l’underlay). Le VTEP de destination les décapsule et les transmet via un port de sortie ou une interface virtuelle.
Les routeurs intermédiaires perçoivent le tunnel uniquement comme des flux UDP. Les protocoles de routage standard continuent donc de fonctionner, et la mise à niveau est simple : dans un premier temps, seuls les nœuds périphériques doivent prendre en charge le VXLAN. Les réseaux VXLAN peuvent également s'étendre sur plusieurs réseaux IP, et une infrastructure IP routée existante vous offre une structure à autoréparation.
VTEP au sein des hyperviseurs
De nombreuses solutions d’hyperviseur intègrent les VTEP, ce qui constitue un autre avantage du VXLAN. Les réseaux traditionnels nécessitent une configuration fastidieuse. Lorsque l’instance VXLAN s’exécute directement au sein de l’hyperviseur, le réseau peut provisionner automatiquement et simultanément les ressources de calcul et de réseau. Les opérateurs peuvent alors proposer des VPC, des VNF et d’autres concepts modernes sur une infrastructure à autoréparation, et déplacer instantanément les charges de travail sans modifier la configuration du réseau.
VXLAN avec BGP EVPN : comment les VTEP se localisent-ils les uns les autres ?
Le protocole VXLAN définit la manière dont le trafic est acheminé, mais pas la façon dont les VTEP identifient quelles adresses MAC et IP se trouvent derrière quel VTEP. Les premiers déploiements reposaient sur le « flooding » et la multidiffusion, souvent appelés « flood and learn », une approche peu évolutive. Aujourd’hui, la plupart des structures de centres de données utilisent le BGP EVPN comme plan de contrôle (la RFC 8365 décrit cette combinaison). Les VTEP diffusent les adresses MAC et IP situées derrière eux via le BGP, de sorte que le trafic est acheminé directement vers le bon VTEP sans inondation.
L'EVPN permet également la mise en place d'une passerelle anycast distribuée : chaque commutateur « leaf » fait office de passerelle par défaut pour ses hôtes locaux, ce qui permet à une charge de travail de se déplacer d'un rack à l'autre sans changer de passerelle. L'EVPN-VXLAN repose sur des normes et fonctionne indépendamment des fournisseurs. Nous vous recommandons toutefois de tester la combinaison des fournisseurs et des versions logicielles avant de procéder au déploiement.
Surcoût VXLAN et MTU
Le protocole VXLAN ajoute environ 50 octets d'en-têtes à chaque trame : les en-têtes Ethernet, IP, UDP et VXLAN externes, avec IPv4 comme réseau sous-jacent. Le réseau sous-jacent doit donc acheminer des trames plus volumineuses que celles envoyées par les charges de travail. Dans la pratique, la plupart des opérateurs activent les trames jumbo sur l'ensemble de la structure. Les trames standard de 1 500 octets s’intègrent alors dans le tunnel sans fragmentation.
Quels sont les appareils qui prennent en charge VXLAN ?
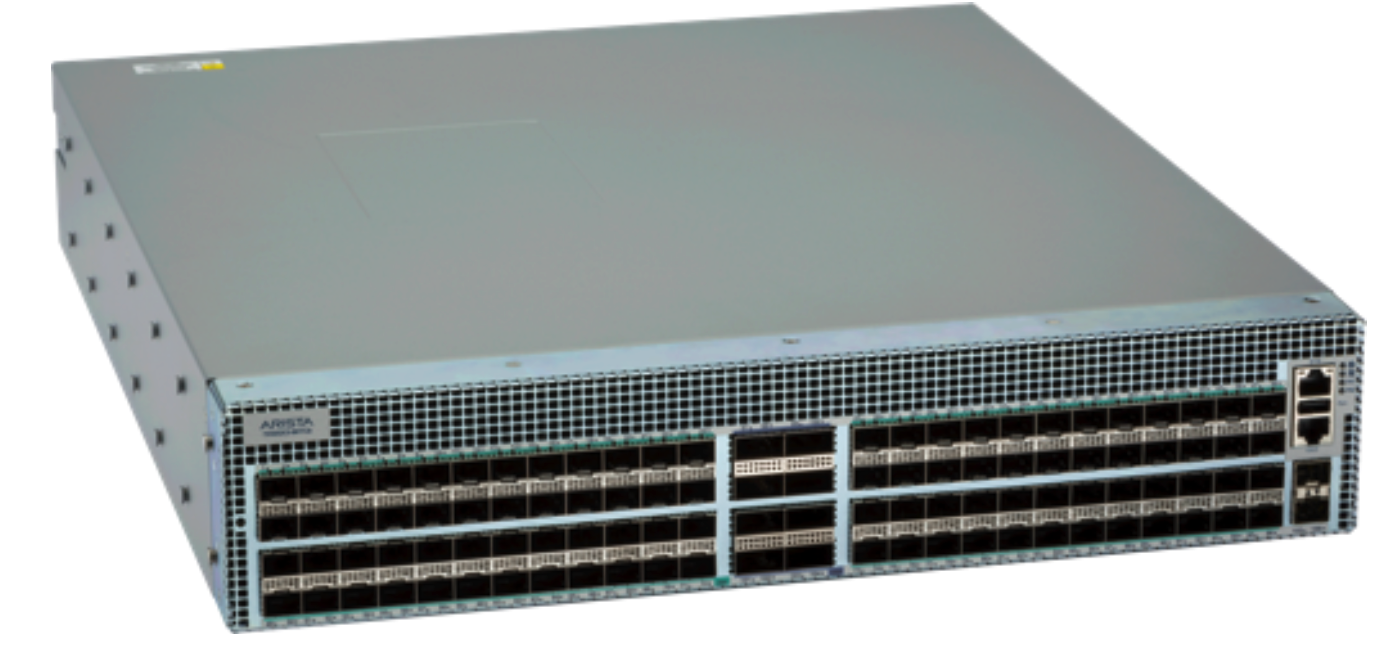
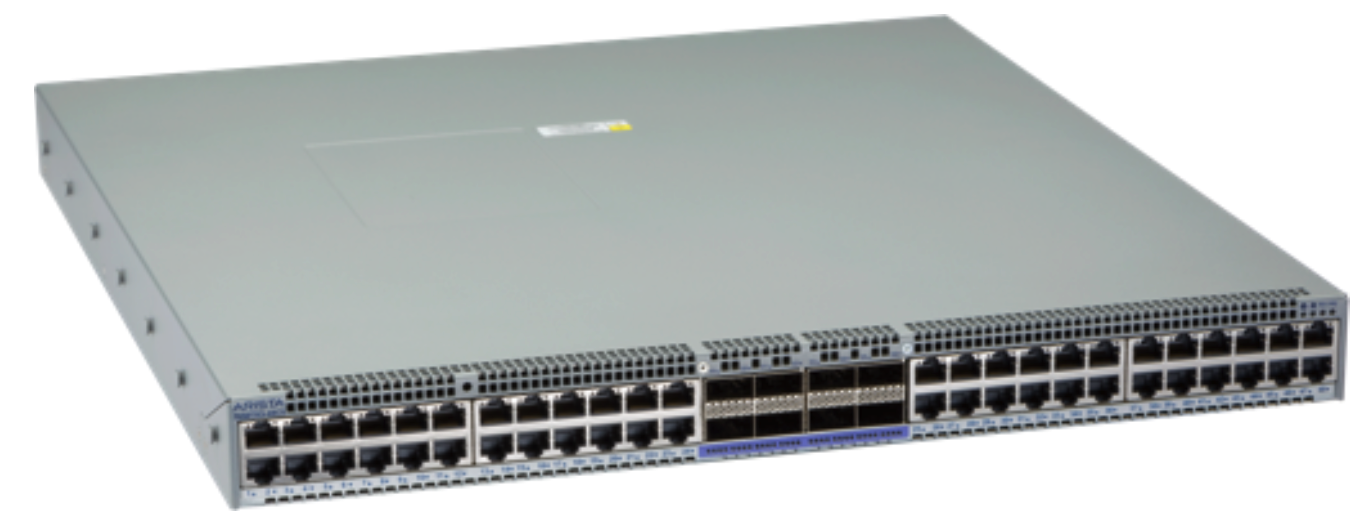
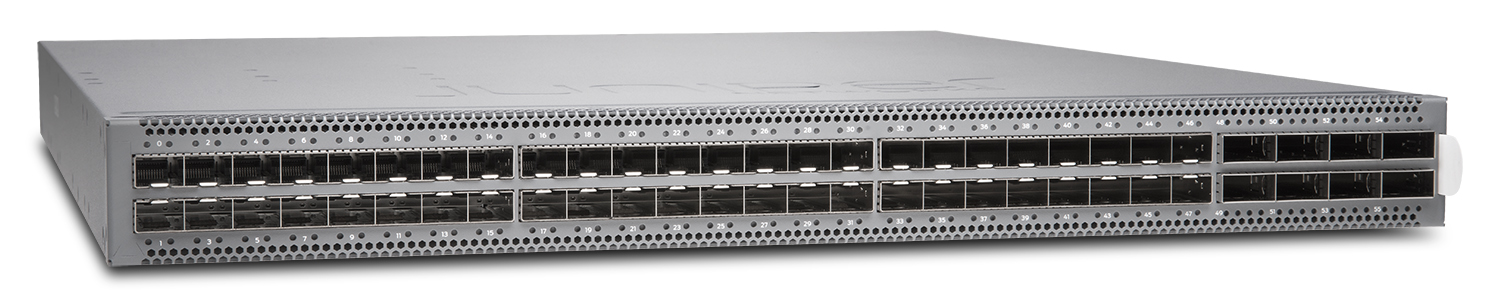
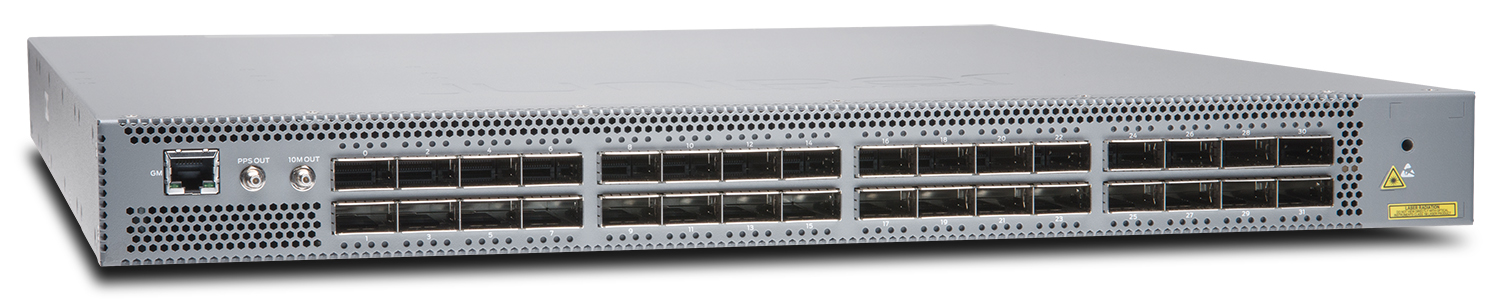
Aujourd'hui, la plupart des fournisseurs proposent la prise en charge de VXLAN au niveau matériel dans leurs boîtiers de silicium (tels que le Juniper MX et Juniper PTX). La prise en charge dans le silicium marchand existe depuis la sortie du chipset Broadcom Trident 2, qui a été utilisé pour la première fois dans le système Arista Série 7050. Peu après, Juniper a également intégré cette prise en charge dans ses équipements à puce commerciale avec le Juniper QFX5100. Tout appareil équipé d’un chipset Broadcom Trident 2, Tomahawk ou Jericho ne devrait rencontrer aucun problème avec VXLAN (veillez toutefois à vérifier avant l’achat que le fournisseur a bien activé les protocoles nécessaires dans son logiciel pour prendre en charge les fonctionnalités matérielles VXLAN, y compris EVPN si vous prévoyez de l’utiliser comme plan de contrôle).
À quoi ressemble l'architecture d'un réseau VXLAN ?
Comme indiqué précédemment, la topologie optimale du point de vue de la capacité et de la résilience au sein du centre de données est celle de la colonne vertébrale et de la feuille. Il en va de même pour le VXLAN. Exemple de topologie :

| Rôle | Arista | Genévrier | Nokia |
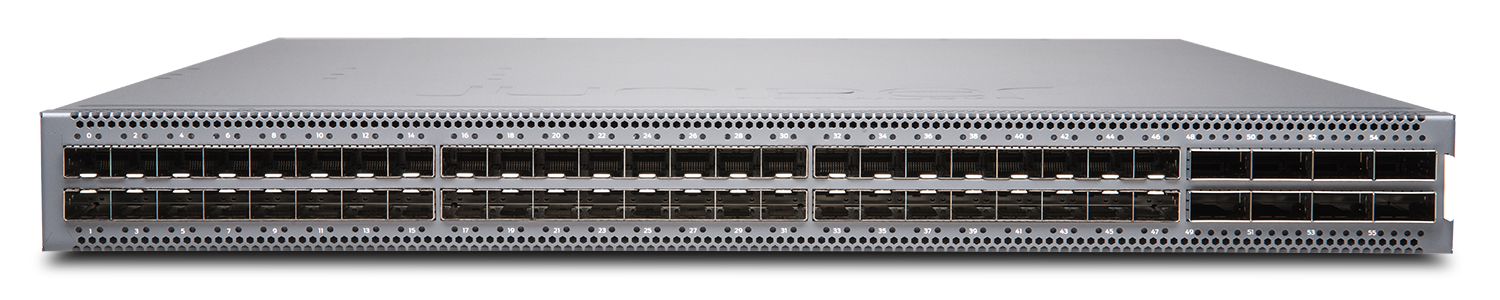
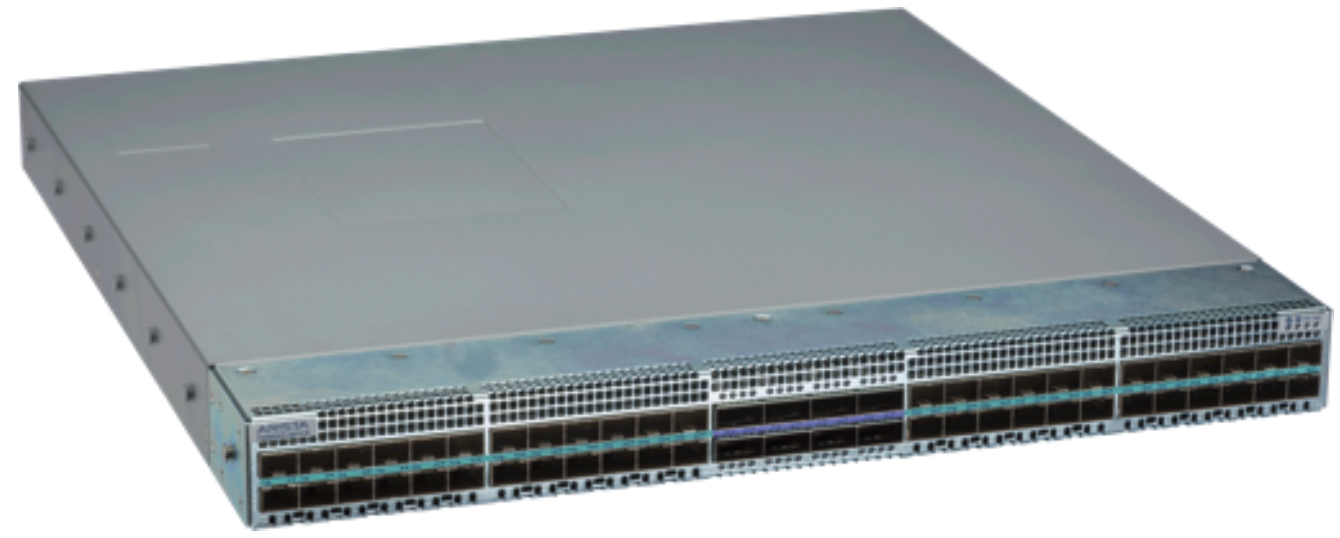
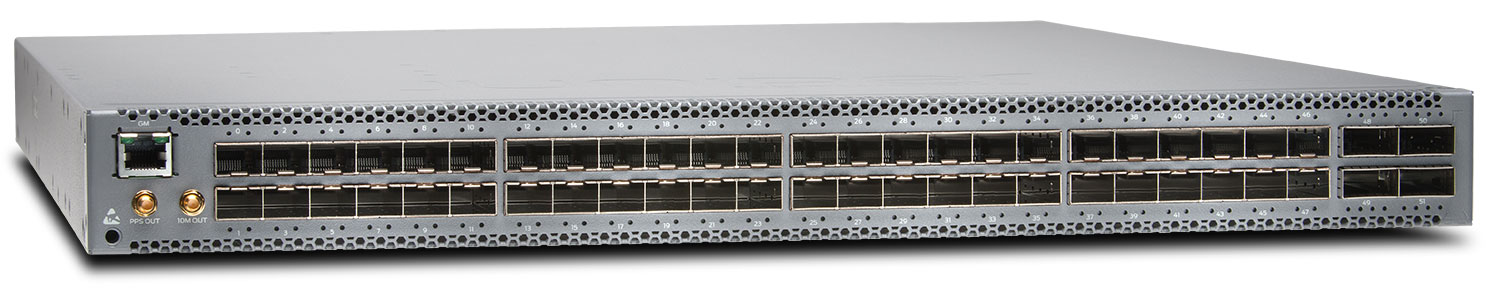
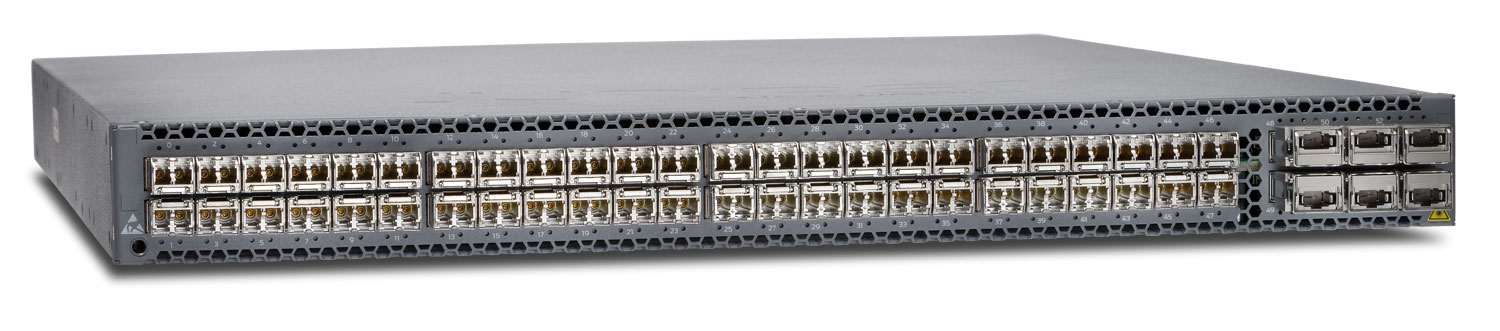
| Colonne vertébrale | Séries 7500R3 / 7800R3 | Série QFX5120 | Série 7250 IXR |
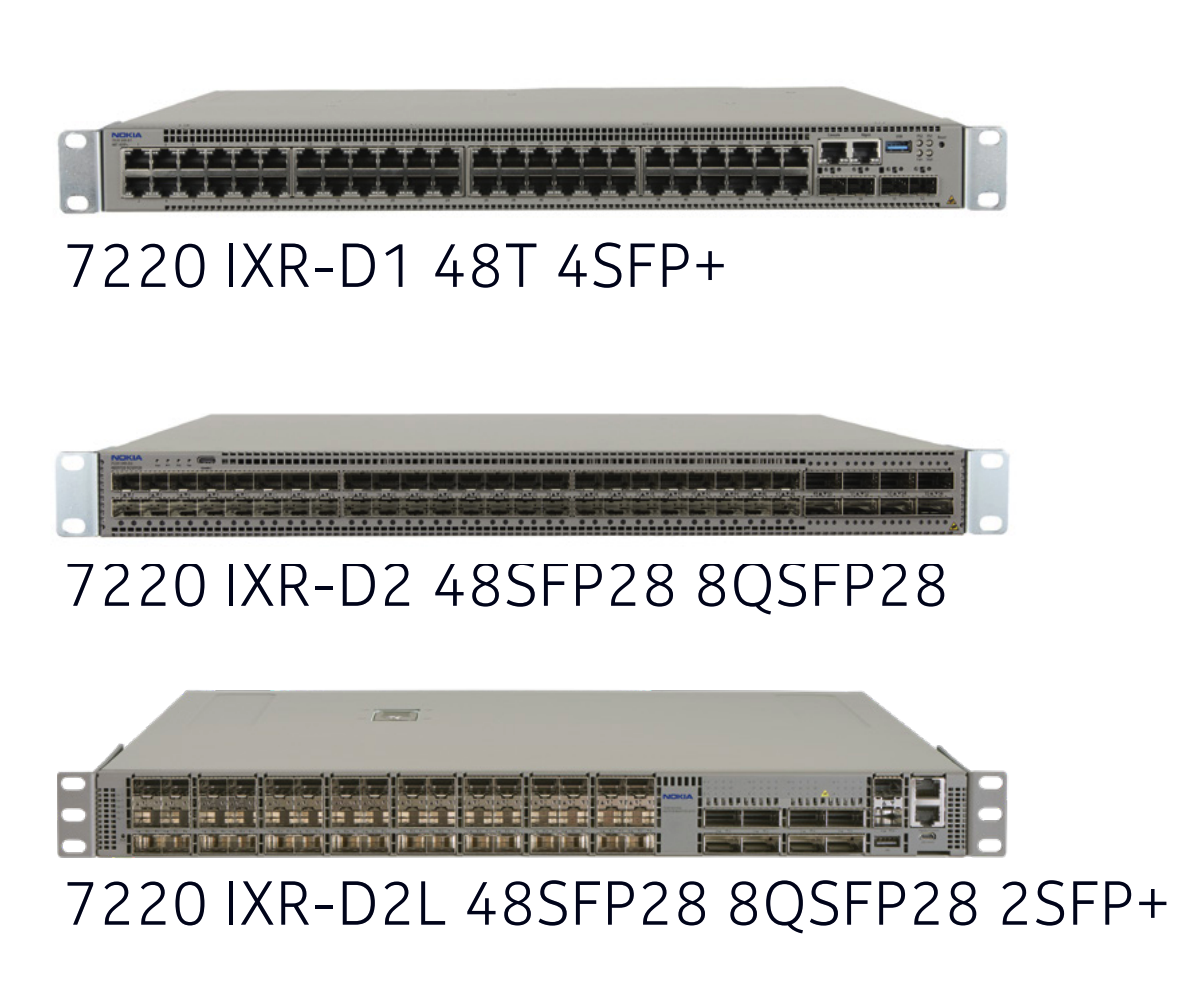
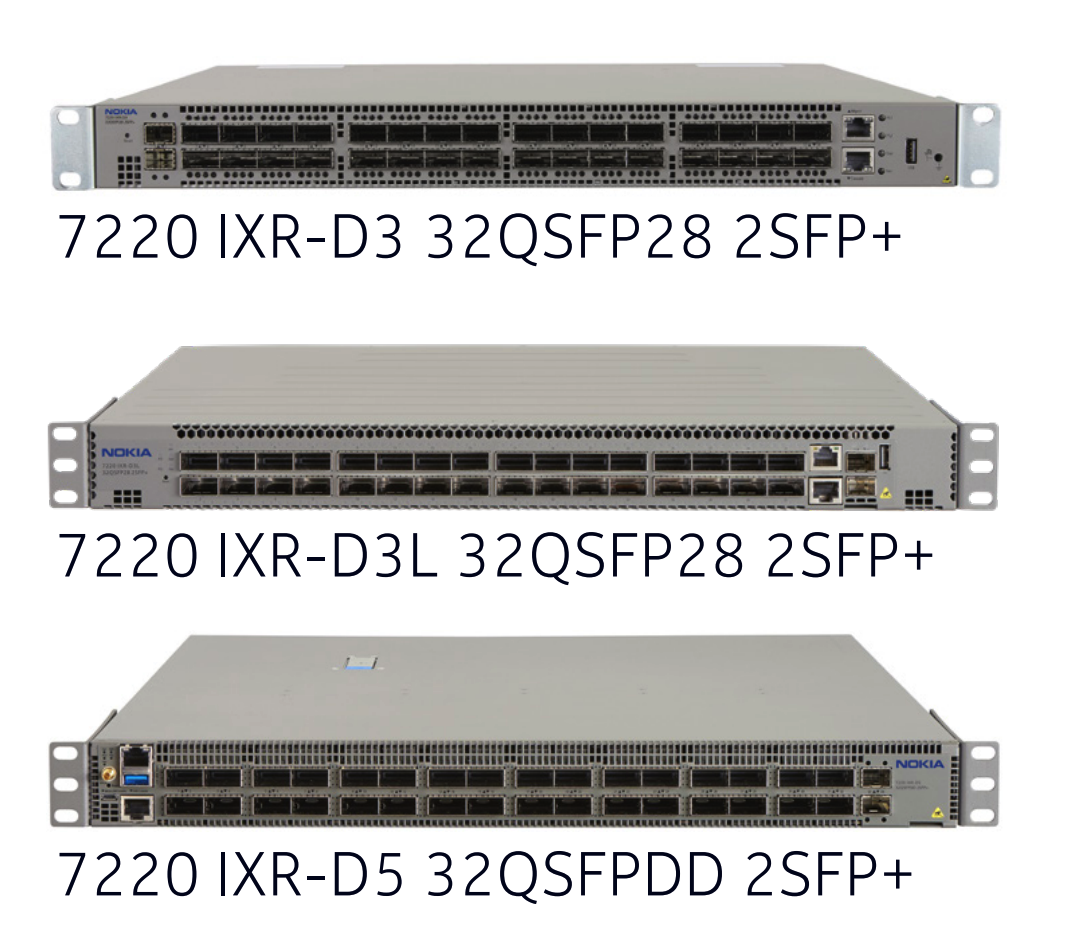
| Feuille | Séries 7050X3 / 7050X4 | Série QFX5100 | Série 7220 IXR |
Remarque : il ne s'agit là que d'exemples d'idées et ce ne sont pas les seuls appareils proposés par chaque fournisseur. Le choix de l'appareil à utiliser dépendra fortement de l'architecture de votre réseau, de sa capacité et de la gamme de produits envisagée. Vérifiez auprès du fournisseur l'état actuel du cycle de vie de chaque modèle avant de l'acheter.
Discutez avec nesevo du réseau de votre centre de données
Pour toute question ou demande de devis concernant le déploiement de VXLAN ou la modernisation de votre réseau grâce à des solutions de commutation et de routage de dernière génération, n'hésitez pas à contacter l'équipe de nesevo. Nous pouvons vous aider dans les domaines suivants :
- Achat : Matériel de commutation et de routage pour les structures « spine » et « leaf » : consultez notre quincaillerie. Si vous préférez un système d'exploitation en réseau ouvert, jetez un œil à notre Matériel réseau SONiC
- À vendre : Nous rachetons votre matériel réseau d'occasion lorsque vous effectuez une mise à niveau, voir Rachat de matériel informatique
- Migration : mise en place, installation et basculement vers votre nouvelle infrastructure, voir Déménagement et installation d'un centre de données
Demandez un devis ou posez une question :
États-Unis et Canada : sales-us@nesevo.com
EMEA & APAC : sales@nesevo.com
Vous voulez nous parler ? Cliquez ici pour plus de détails.
Foire aux questions
Qu'est-ce qu'un VTEP ?
Un VTEP (point d'extrémité de tunnel VXLAN) est le périphérique ou le logiciel qui encapsule les trames Ethernet dans des paquets VXLAN à l'entrée d'un tunnel et les décapsule à l'autre extrémité. Il peut s'agir d'un commutateur « leaf », d'un routeur ou d'un hyperviseur.
Quelle est la différence entre VXLAN et VLAN ?
Un VLAN utilise un identifiant de 12 bits et est limité à 4 096 segments. Le protocole VXLAN utilise un VNI de 24 bits et prend en charge environ 16 millions de segments. Le protocole VXLAN fonctionne également sur un réseau IP routé, ce qui permet à un segment de couche 2 de s'étendre sur plusieurs domaines de couche 3.
Le protocole VXLAN nécessite-t-il le protocole EVPN ?
Non. Le protocole VXLAN peut fonctionner avec une configuration statique ou selon le mode « flood and learn ». Le BGP EVPN est aujourd'hui le plan de contrôle le plus couramment utilisé, car il offre une meilleure évolutivité et évite le « flooding ».
Quel port et quelle taille de trame (MTU) le protocole VXLAN utilise-t-il ?
Le protocole VXLAN utilise le port UDP 4789. L'encapsulation ajoute environ 50 octets par trame ; le réseau sous-jacent doit donc disposer d'une MTU plus importante, généralement des trames jumbo.